Ağlar ayrılır
Misafir, çalışan ve özel cihaz ağlarının ihtiyaçları ayrı profiller halinde belirlenir.
Misafir, çalışan ve özel cihaz ağlarına ayrı içerik politikaları uygulayın; zararlı alan adlarını, kategorileri ve istisnaları tüm şubelerde tek merkezden yönetin.
RugoDNS; ağ ve kullanıcı profiline göre ileri seviye kategori filtreleme, izin/engel listesi ve zararlı alan adı engelleme politikalarını merkezi biçimde yöneten içerik filtreleme hizmetidir.
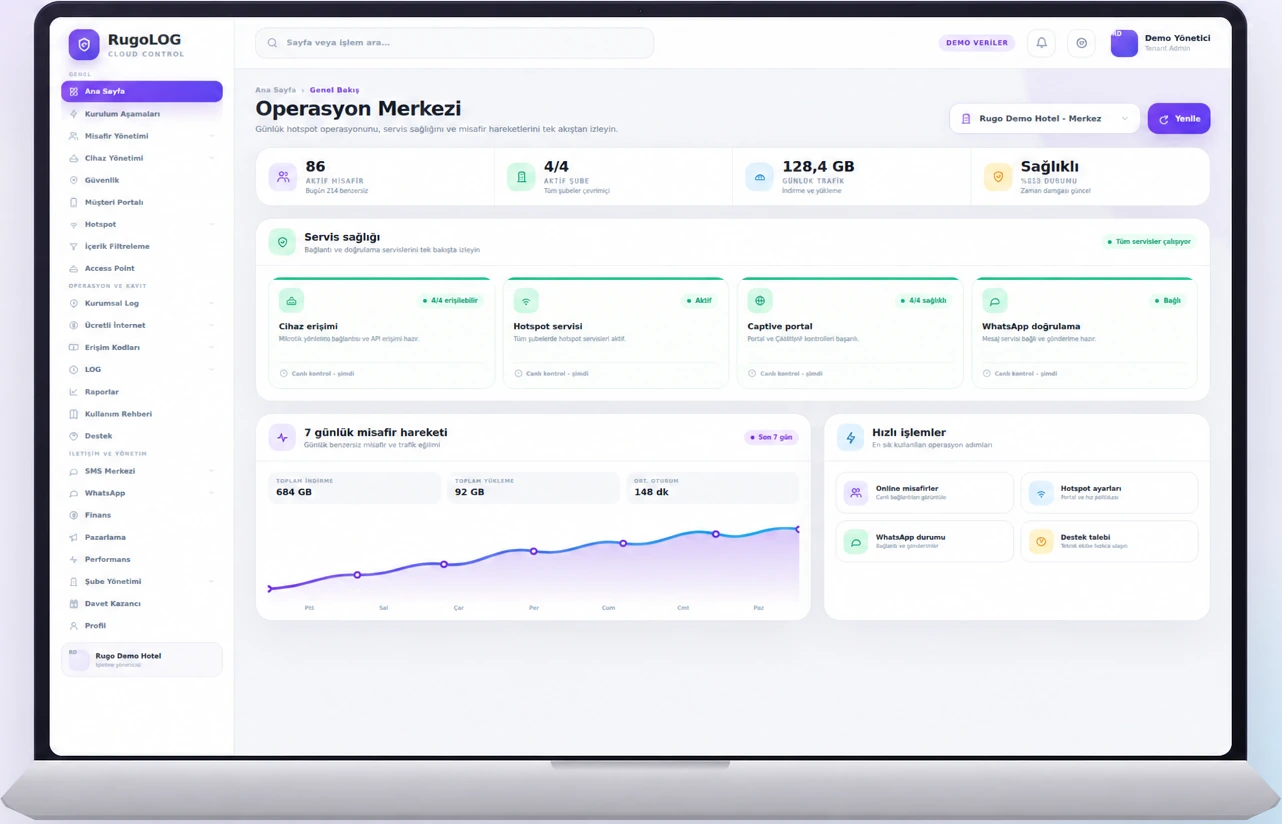
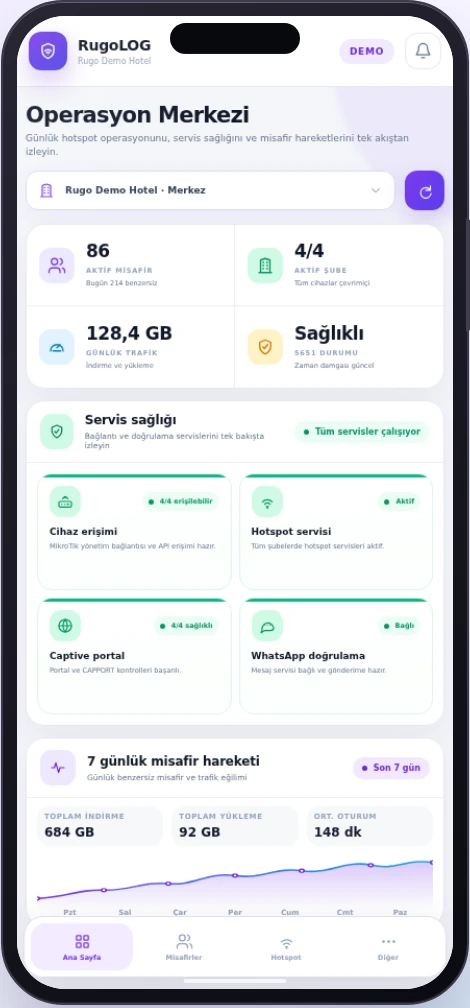
Cihaz bazında tutulan basit engel listeleri büyüdükçe güncelliğini, istisna yönetimini ve şubeler arasındaki politika tutarlılığını kaybeder. RugoDNS, farklı ağların ihtiyacını merkezi ve görünür profillerde toplar.
Teknik bileşenler, kullanıcının ve operasyon ekibinin anlayacağı net bir iş akışına dönüşür.
Misafir, çalışan ve özel cihaz ağlarının ihtiyaçları ayrı profiller halinde belirlenir.
İçerik ve tehdit kategorileri kullanım amacına göre etkinleştirilir.
DNS politikası uygun router ve firewall kurallarıyla hedef ağa uygulanır.
İzin/engel listeleri ve sonuçlar düzenli olarak gözden geçirilir.
Aşağıdaki maddeler RugoLOG ürün kataloğundaki mevcut yeteneklere dayanır; proje bağımlılıkları ayrıca belirtilir.
İçerik türlerini ağ ve kullanıcı profiline göre kontrollü biçimde sınırlar.
Bilinen riskli alan adlarına erişimi DNS katmanında azaltmaya yardımcı olur.
İşletmeye özgü alan adları için merkezi istisna yönetimi sağlar.
Farklı lokasyonların politikasını tek panelde ayrı kurallarla yönetir.
Çalışan, misafir ve özel kullanım senaryolarına farklı filtreler uygular.
RugoDNS yaklaşımını MikroTik firewall, ağ izolasyonu ve uç nokta antivirüsüyle tamamlanan bir güvenlik modeline dönüştürür.
DNS filtreleme tek başına tam güvenlik çözümü değildir. VPN, DoH, doğrudan IP erişimi ve cihaz kaynaklı tehditler için firewall, uç nokta ve ağ politikalarıyla birlikte uygulanmalıdır.
RugoDNS, şube ve kullanıcı profillerini ortak panelde yöneterek içerik filtresini günlük hotspot ve network operasyonunun görünür bir parçası haline getirir.
Evet. Ağ tasarımı uygun olduğunda kullanıcı grubu veya ağ profili bazında farklı RugoDNS politikaları kurgulanabilir.
Hayır. VPN, DoH ve benzeri kaçış yöntemleri firewall ve cihaz politikalarıyla ayrıca ele alınmalıdır.
Hayır. RugoDNS zararlı alan adı ve riskli web hedeflerini ağ katmanında azaltır; bilgisayar ve telefonlardaki uç nokta antivirüsüyle birlikte katmanlı koruma sağlar.
Yetkili ekip, işletme politikasına göre merkezi izin listesi üzerinden kontrollü istisna tanımlayabilir.
Cihazlarınızı, şube sayınızı ve kullanıcı kapasitenizi paylaşın; uygun teknik kapsamı, RugoLOG paketini ve routerı birlikte netleştirelim.
6698 sayılı Kişisel Verilerin Korunması Kanunu (“KVKK”) uyarınca, veri sorumlusu sıfatıyla RugoLOG tarafından kişisel verileriniz; hukuka ve dürüstlük kurallarına uygun olarak, belirli, açık ve meşru amaçlar doğrultusunda işlenebilmektedir.
Kişisel verileriniz; hotspot erişim doğrulama süreçlerinin yürütülmesi, yasal loglama yükümlülüklerinin yerine getirilmesi, ağ güvenliğinin sağlanması, kullanıcı doğrulama işlemlerinin gerçekleştirilmesi, hizmet kalitesinin artırılması ve teknik destek süreçlerinin yönetilmesi amacıyla işlenebilir.
Toplanan veriler; ilgili mevzuatın zorunlu kıldığı süre boyunca güvenli altyapılarda saklanmakta olup yalnızca yetkili kişiler tarafından erişilebilmektedir. Verileriniz, yasal zorunluluklar veya yetkili kamu kurum ve kuruluşlarının talepleri dışında üçüncü kişilerle paylaşılmamaktadır.
KVKK’nın 11. maddesi kapsamında veri sahipleri; kişisel verilerinin işlenip işlenmediğini öğrenme, işlenmişse buna ilişkin bilgi talep etme, amacına uygun kullanılıp kullanılmadığını öğrenme, eksik veya yanlış işlenmişse düzeltilmesini isteme ve kanuni şartlar oluştuğunda silinmesini veya yok edilmesini talep etme haklarına sahiptir.
Bu haklara ilişkin taleplerinizi RugoLOG iletişim kanalları üzerinden iletebilirsiniz.
RugoLOG, kullanıcılarının gizliliğini ve kişisel verilerinin güvenliğini temel prensiplerinden biri olarak kabul eder. Bu kapsamda, platform üzerinden elde edilen tüm bilgiler ilgili mevzuata uygun şekilde korunur.
Hotspot doğrulama süreçleri kapsamında elde edilen telefon numarası, doğrulama kayıtları, bağlantı bilgileri ve oturum verileri; yalnızca hizmetin sağlanması, ağ güvenliğinin temin edilmesi, kullanıcı doğrulama işlemlerinin yürütülmesi ve yasal yükümlülüklerin yerine getirilmesi amacıyla kullanılmaktadır.
RugoLOG altyapısında saklanan tüm veriler; yetkisiz erişim, veri kaybı, veri değiştirme ve kötüye kullanım risklerine karşı güncel güvenlik teknolojileri ve erişim kontrolleri ile korunmaktadır.
Kullanıcılara ait bilgiler hiçbir şekilde ticari amaçla üçüncü taraflara satılmaz veya izinsiz paylaşılmaz. Verilerin paylaşılması yalnızca mevzuat gereği yetkili kurum ve kuruluşların talepleri doğrultusunda gerçekleştirilebilir.
RugoLOG, veri güvenliği ve kullanıcı gizliliğini korumak amacıyla sistem altyapısını düzenli olarak güncelleme ve geliştirme hakkını saklı tutar.
Web sitesi ölçüm çerezleri yalnızca açık tercihiniz sonrasında etkinleştirilir. Tercihinizi sayfanın altındaki “Çerez tercihleri” bağlantısından dilediğiniz zaman değiştirebilirsiniz.
RugoLOG platformu üzerinden sunulan hizmetleri kullanan tüm kullanıcılar, yürürlükteki mevzuata ve hizmet kullanım kurallarına uygun hareket etmeyi kabul etmiş sayılır.
Hotspot erişimi sağlayan kullanıcıların; ağ güvenliğini tehlikeye sokacak faaliyetlerde bulunması, yetkisiz erişim denemelerinde bulunması, zararlı trafik oluşturması veya hukuka aykırı içerik ve işlemler gerçekleştirmesi durumunda erişim sınırlandırılabilir veya sonlandırılabilir.
RugoLOG altyapısı; ağ güvenliği, hizmet sürekliliği ve yasal yükümlülüklerin yerine getirilmesi amacıyla bağlantı kayıtlarını mevzuata uygun şekilde saklayabilir.
Sistem üzerinde gerçekleştirilen tüm işlemler ilgili mevzuat kapsamında kayıt altına alınabilir ve gerektiğinde yetkili kurum ve kuruluşlarla paylaşılabilir.
RugoLOG, hizmetin güvenliğini ve sürdürülebilirliğini sağlamak amacıyla altyapıda teknik değişiklikler, güncellemeler ve bakım çalışmaları yapma hakkını saklı tutar.
Bu web sitesi, çerez tercihinizi hatırlamak ve temel sayfa işlevlerini sağlamak için zorunlu yerel depolama kullanır. Bu kayıt pazarlama amacı taşımaz ve tercihinizi değiştirene kadar cihazınızda saklanır.
Google Analytics ölçümü yalnızca “Kabul et” seçeneğini verdiğinizde yüklenir. Bu ölçüm; ziyaret edilen sayfalar, cihaz ve yaklaşık kullanım bilgileri üzerinden site performansını anlamamıza yardımcı olur. Analiz verileri Google tarafından işlenebilir.
“Reddet” seçeneğinde analiz kodu yüklenmez. Seçiminizi bu pencereden dilediğiniz zaman değiştirebilir; tarayıcı ayarlarınızdan mevcut çerezleri silebilirsiniz.